
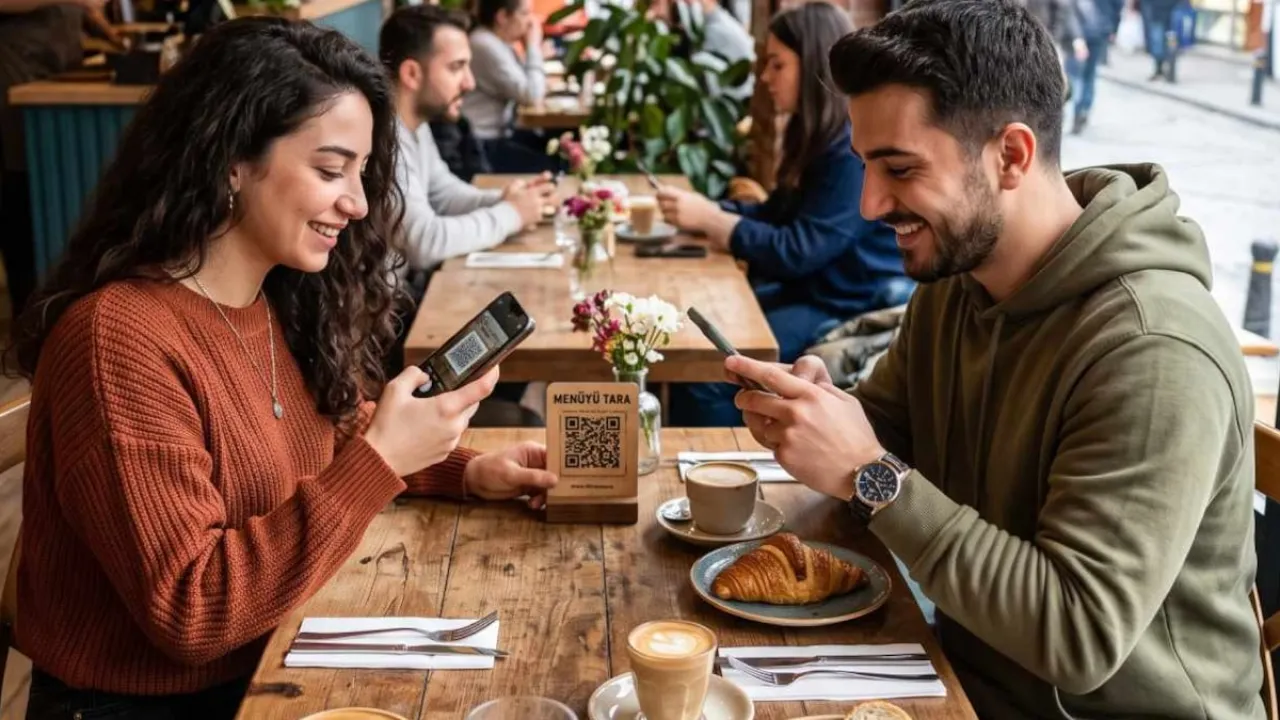
Kafe ve restoranlarda garson beklemeden masadaki QR kodu telefonuna okutan milyonlarca kişi için kritik uyarı yapıldı. Pandemi dönemiyle birlikte hayatımızın ayrılmaz bir parçası haline gelen dijital menüler, siber dolandırıcıların yeni avlanma alanı oldu. Masa üzerindeki QR koda dokunduğu an banka hesabı boşaltılan mağdurların artması üzerine harekete geçen siber güvenlik uzmanları, "Quishing" olarak adlandırılan bu sinsi tehlikeye karşı vatandaşları uyardı.
MENÜ YERİNE QR KOD OKUTAN YANDI
Son dönemde siber güvenlik uzmanlarının radarına takılan ve "Quishing" (QR kod dolandırıcılığı) olarak adlandırılan bu yöntem, masum bir menü incelemesini kabusa çevirebiliyor. Dolandırıcılar, masadaki QR kodu okuttuğunuz an ekrana "Menüyü görüntülemek için restoranın Wi-Fi ağına bağlanın" ya da "Güncel menü dosyasını indirin" şeklinde sahte bir onay penceresi düşürüyor. Müşteri sipariş vermek amacıyla işleme onay verdiğinde; arka planda cihaza zararlı yazılımlar yükleniyor ya da işletmenin ödeme sayfasını birebir kopyalayan sahte bir ağa yönlendiriliyor.
BANKA HESAPLARI SANİYELER İÇİNDE SIFIRLANIYOR
Kullanıcı menüyü incelediğini sanırken, açılan sahte bağlantı üzerinden cihaza sızan kötü amaçlı yazılımlar rehberden bankacılık uygulamalarına kadar tüm verileri sinsice ele geçirebiliyor. Bazı senaryolarda ise "Masada online öde, yüzde 10 indirim kazan" vaadiyle kişilerden kredi kartı bilgileri talep edilerek hesaplar saniyeler içinde boşaltılıyor.
SİPARİŞ VERİRKEN BUNLARA MUTLAKA DİKKAT EDİN
Siber güvenlik uzmanları, QR kod okutulduğunda menü yerine uygulama indirme, Wi-Fi erişim izni veya kişisel bilgi talep eden ekranlarla karşılaşılması durumunda tarayıcının derhal kapatılması gerektiğini vurguluyor. Bağlantıyı açmadan önce URL adresinin doğrulanması gerektiğinin altını çizen uzmanlar, şüpheli durumlarda fiziki menü istenmesini tavsiye ediyor.
Yorumlar (0)
Henüz yorum yapılmamış. İlk yorumu siz yapın.