
kaynak olarak ekleyin
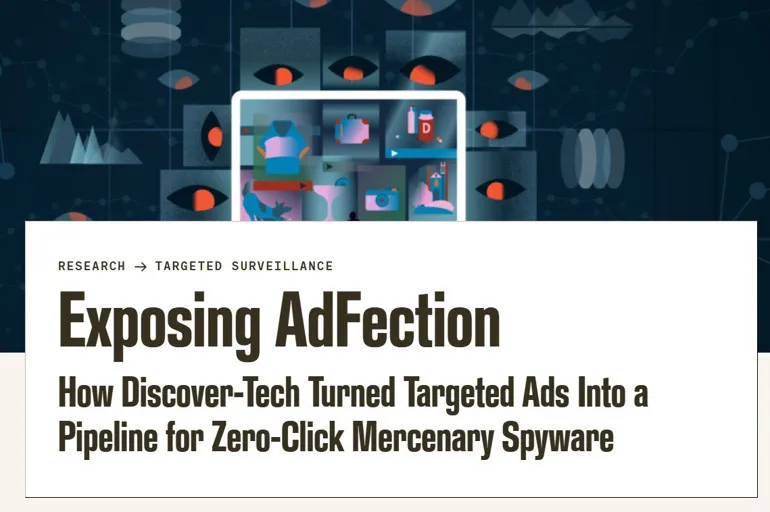
İsrail merkezli reklam teknolojisi şirketi Discover-Tech'in, kullanıcılar herhangi bir bağlantıya tıklamadan cihazlara casus yazılım bulaştırılmasını sağlayan bir sistemde rol aldığı ortaya çıktı.
Kanada merkezli Citizen Lab'in araştırmasına göre, sıradan reklamlar aracılığıyla kullanıcıların kimlik ve cihaz bilgileri tespit edilebiliyor. Ardından cihazlara casus yazılım yüklenebiliyor. Araştırmacılar, bu yöntemle Katar merkezli Al Jazeera çalışanlarının kullandığı en az 45 cihazın hedef alındığını belirledi.
REKLAMI GÖRMEK YETERLİ
Toronto Üniversitesi bünyesindeki dijital araştırma birimi Citizen Lab, Discover-Tech'in faaliyetlerine ilişkin araştırmasının sonuçlarını yayımladı. Rapora göre şirket, casus yazılım geliştiren firmaların reklam teknolojileri üzerinden dünya genelindeki kullanıcılara ulaşmasına yardımcı oldu.
Discover-Tech'in Controlium adlı platformu, kullanıcıların internet faaliyetlerini ve cihaz bilgilerini kullanarak hedef belirlemeyi sağlıyor. Araştırmacılar, sistemin kullanıcıların kimliğini ve IP adresini tespit edebildiğini, ardından belirli kişilerin cihazlarına casus yazılım bulaştırılmasına imkan tanıdığını belirtti.
Yöntemin en dikkat çekici özelliği, kullanıcının reklama tıklamasını veya dosya indirmesini gerektirmemesi. "Sıfır tıklama" olarak adlandırılan yöntemde, hedef cihazın özel olarak hazırlanmış bir reklamı görüntülemesi saldırı sürecini başlatabiliyor. Araştırmacılara göre bu işlem, kullanıcının haberi olmadan saniyeler içinde gerçekleşebiliyor.
Citizen Lab raporunda şu ifadeler yer aldı:
"Çevrimiçi reklamcılık ekosistemi, milyonlarca kullanıcının profilini çıkarmak ve ardından hedeflere sessizce sıfır tıklamalı paralı casus yazılımları bulaştırmak için silahlandırılıyor"
AL JAZEERA ÇALIŞANLARININ CİHAZLARI HEDEF ALINDI
Araştırmanın önemli bulgularından biri, Katar merkezli Al Jazeera Medya Ağı çalışanlarının cihazlarına yönelik saldırılar oldu. Al Jazeera'nın teknoloji ekibi, 2024 yılında bazı gazetecilerin cihazlarında olağan dışı faaliyetler tespit etti. Benzer belirtiler 2025 yılında da görülünce kurum, Citizen Lab'den teknik inceleme yapmasını istedi.
Citizen Lab, inceleme sonucunda en az 45 cihaza İsrailli casus yazılım şirketi Candiru tarafından geliştirilen yazılımların hedefli reklamlar aracılığıyla bulaştırıldığı sonucuna ulaştı. Rapora göre bu olay, sıfır tıklama yönteminin hedefli reklamcılık üzerinden kullanıldığı bilinen ilk örnek olarak değerlendiriliyor.
Citizen Lab, Al Jazeera'nın sağladığı ağ kayıtlarının saldırının nasıl gerçekleştiğini ortaya koyduğunu belirtti. Araştırma ekibi raporunda şu ifadeleri kullandı:
"Al Jazeera tarafından saldırı döneminde Citizen Lab'e sağlanan ağ kayıtlarının analizi, saldırının nasıl gerçekleştirildiğine dair net bir zamansal imza ortaya koyuyor"
Al Jazeera Medya Ağı, çalışanlarını hedef alan casus yazılım saldırılarını kınadı. Kurum, gazetecilerin hedef alınmasını "basın özgürlüğüne saldırı" olarak nitelendirdi ve sorumluların hesap vermesini istedi. Al Jazeera ayrıca çalışanlarını ve sistemlerini korumak için çalışmalarını sürdüreceğini açıkladı.
CANDİRU'NUN CASUS YAZILIMI HANGİ BİLGİLERE ERİŞEBİLİYOR?
ABD yönetimi, kötü amaçlı siber faaliyetleri nedeniyle 2021 yılında İsrailli Candiru şirketini kara listeye aldı. Şirketin casus yazılımlarının daha önce gazetecileri, muhalifleri ve başka kişileri gözetlemek için kullanıldığı bildirilmişti.
Citizen Lab'in bulgularına göre Discover-Tech, hedefli reklamlar aracılığıyla cihazları Candiru'nun casus yazılımlarına yönlendiren sistemin bir parçası olarak faaliyet gösterdi. Raporda, bu yazılımların cihazlardaki hassas bilgilere erişebildiği belirtildi.
Casus yazılımın erişebildiği veriler arasında belgeler, dosyalar, tarayıcı geçmişi, çerezler, yer imleri ve kayıtlı kimlik bilgileri bulunuyor. Yazılımın ayrıca tuş vuruşlarını kaydedebildiği, ekran görüntüleri alabildiği, mikrofon ve kamerayı etkinleştirebildiği, e-posta ve mesajlara erişebildiği ifade edildi.
Saldırıların tespit edilmesini zorlaştırmak için şifreli iletişim kanallarının kullanıldığı ve çalınan verilerin küçük parçalar halinde gönderilebildiği de aktarıldı. Casus yazılım sisteminin maliyetinin birkaç milyon dolar olduğu tahmin ediliyor.
Citizen Lab araştırmacısı Bill Marczak, konuyla ilgili şu değerlendirmeyi yaptı:
"Çevrimiçi reklamların, hedefleri hassas bir şekilde belirleyip otomatik olarak hacklemek için kullanılabileceğine dair çok fazla söylenti vardı, ancak şimdi ilk kez bu sürecin işleyişini gösteren somut teknik kanıtlarımız var"
MİLYONLARCA CİHAZ RİSK ALTINDA OLABİLİR
Citizen Lab'in raporuna göre Discover-Tech, yaklaşık altı yıldır reklam teknolojilerini kullanarak belirli kullanıcıların hedeflenmesini sağlayan faaliyetlerde bulundu. Şirketin hazırladığı reklamların dört aylık dönemde yaklaşık 200 bin internet sitesi ve mobil uygulamada gösterildiği belirtildi.
2024'ten itibaren Yemen, Brezilya, Meksika ve Çekya dahil birçok ülkede milyonlarca kullanıcıya Discover-Tech tarafından hazırlanan reklamların gösterildiği bildirildi. Araştırmacılar, bu reklamların kullanıcıların kimliklerini belirlemek ve belirli cihazları casus yazılım saldırıları için seçmek amacıyla kullanılabildiğini aktardı.
Citizen Lab'e göre Controlium, hükümet yetkililerini, gazetecileri, iş insanlarını, aktivistleri, akademisyenleri ve elçilik çalışanlarını hedef alan casus yazılım şirketleri için aracı görevi görüyor. Ancak Discover-Tech üzerinden gerçekleştirildiği öne sürülen saldırıların tam kapsamı henüz bilinmiyor.
DEVLET KURUMLARININ AĞLARINDA DA GÖRÜLDÜ
Reklam güvenliği şirketi Confiant'ın ayrı bir araştırması, Discover-Tech tarafından yayımlanan bazı reklamların hassas kurumların ağlarını kullanan kişilere de gösterildiğini ortaya koydu.
Reklamlar, ABD ve Avrupa'daki devlet kurumlarının yanı sıra Birleşmiş Milletler, NATO, Uluslararası Ceza Mahkemesi ve Uluslararası Atom Enerjisi Ajansı tarafından kullanılan ağlarda da görüntülendi. Bu bulgular, söz konusu kurumların ağlarının saldırılardan etkilendiğini tek başına kanıtlamıyor. Ancak reklamların ulaşabildiği alanın genişliğini gösteriyor.
Citizen Lab araştırmacısı Wolfie Christl, şu ifadeleri kullandı:
"Büyük reklam sağlayıcılarının ve kuruluşlarının, şirketin kötü niyetli reklam faaliyetlerini yıllarca tespit edememesi veya engelleyememesi felaket bir durum"
Christl, çevrimiçi reklamcılık sisteminin işleyişinin devletler, özel sektör ve sivil toplum dahil herkes için güvenlik tehdidi oluşturduğunu belirtti.
Araştırmaya göre Discover-Tech'in reklamları Google ve Yandex gibi platformlar üzerinden de kullanıcılara ulaştı. Google dahil çeşitli platformlar, şirketin reklam ekosistemlerine erişimini engellemek için adımlar attı.
REKLAM SİSTEMİ CASUSLUK İÇİN NASIL KULLANILIYOR?
İnternet kullanıcılarına gösterilen reklamların önemli bir bölümü, programatik reklamcılık adı verilen otomatik sistemlerle belirleniyor. Bir kullanıcı internet sitesine girdiğinde, cihaz ve kullanıcı profiline ilişkin bilgiler saniyeler içinde gerçekleşen reklam açık artırmalarında değerlendirilebiliyor.
Reklam verenler bu sistem üzerinden belirli özelliklere sahip kullanıcılara ulaşmak için otomatik teklifler sunuyor. Ancak araştırmacılara göre aynı altyapı, kullanıcıların kimliğini belirlemek ve onları casus yazılım saldırıları için hedef seçmek amacıyla da kötüye kullanılabiliyor.
Citizen Lab araştırmacısı Wolfie Christl, yetkililere harekete geçme çağrısı yaptı:
"ABD, Avrupa ve diğer bölgelerdeki siber güvenlik kurumları, düzenleyiciler ve yasa koyucular acilen devreye girmeli. İlgili şirketleri soruşturmalı ve kötü amaçlı reklam hedeflemesine olanak sağlayan sistemik riskleri ortadan kaldırmalıdırlar"

Yorumlar (0)
Henüz yorum yapılmamış. İlk yorumu siz yapın.